
Trusselvurdering
Telekommunikasjon er en grunnleggende forutsetning for et velfungerende digitalt samfunn. Dette gjør Telenor til et attraktivt mål for et bredt spekter av trusselaktører, både i fredstid, krise og krig. Dette er Telenor Norges åpne trusselvurdering for 2026.
Telenor Norges trusselvurdering bygger på vurderinger fra nasjonale myndigheter og er beriket med innsikt fra Telenors sikkerhetsorganisasjon. Dette gjelder den overordnede sikkerhetspolitiske situasjonen, samt trusler rettet mot telekommunikasjonssektoren generelt og Telenor Norge spesielt. For å forstå trusselbildet må Telenor ha en helhetlig tilnærming der sikkerhetshendelser som rammer virksomheten ses i sammenheng med den sikkerhetspolitiske utviklingen, enten hendelsene skyldes handlinger fra trusselaktører, ulykker eller utilsiktede feil. Samtidig må vi være forberedt på scenarier og utviklingstrekk myndighetene vurderer som aktuelle.
Denne kunnskapen setter oss i stand til å beskytte kunders og egne verdier, iverksette forebyggende tiltak knyttet til identifiserte sårbarheter og styrke forståelsen av trusselaktører med interesse for telekommunikasjonssektoren og Telenor Norge.
Vi legger stor vekt på kontinuerlig å utvikle og oppdatere vår trusselforståelse, samtidig som vi opprettholder god innsikt og kjennskap til normalbildet for å kunne identifisere avvik. Gjennom tett samarbeid med norske myndigheter bidrar vi til en helhetlig nasjonal situasjonsforståelse. Dette styrker evnen til å iverksette nødvendige sikkerhetstiltak og møte det komplekse trusselbildet vi står overfor.
Det overordnede trusselbildet
Vi står i den mest alvorlige sikkerhetssituasjonen siden andre verdenskrig som følge av Russlands angrepskrig mot Ukraina og krigen i Midtøsten. I tillegg preges vår tid av tilspisset global konkurranse, samt rivalisering mellom stormakter som USA og Kina om militær, politisk, økonomisk og teknologisk makt. Verden i dag kjennetegnes av stor usikkerhet og et hurtig skiftende situasjonsbilde.
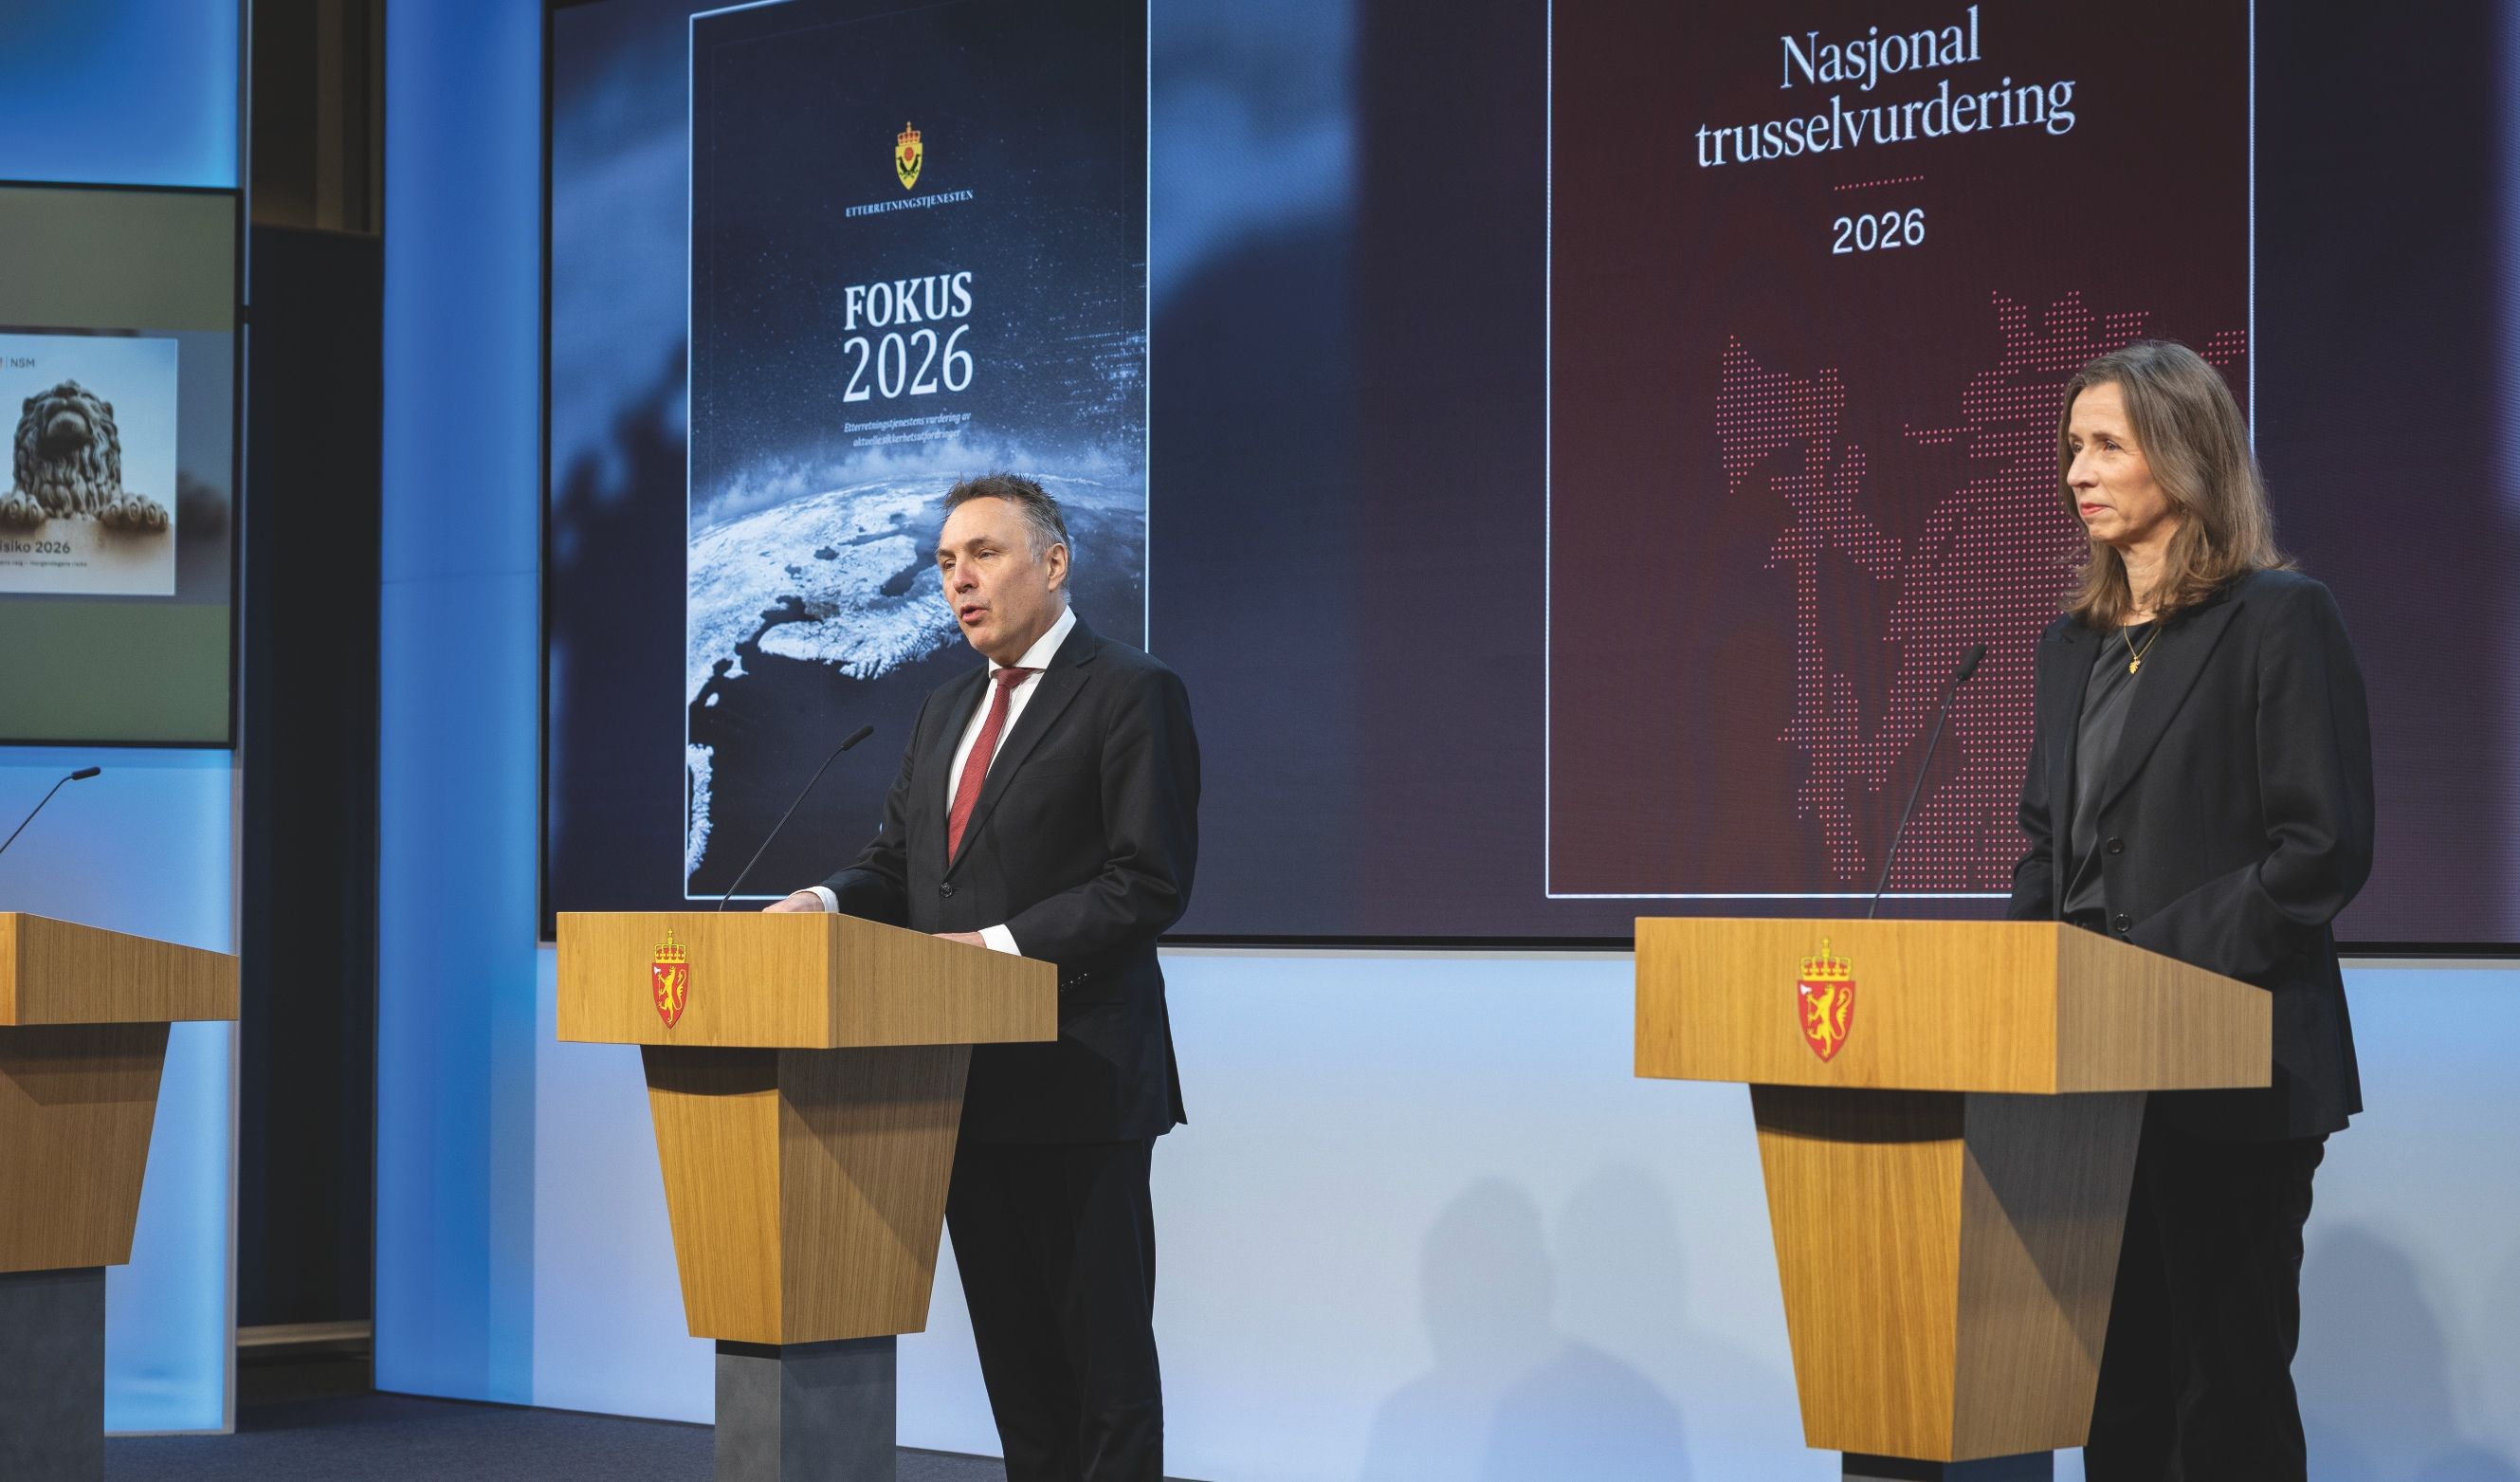
Basert på PSTs Nasjonale trusselvurdering 2026, Etterretningstjenestens Fokus 2026, NSMs Risiko 2026 og Kripos’ Cyberkriminalitet 2026 vurderer vi at Telenor, i likhet med andre norske virksomheter, står overfor et mer skjerpet og komplekst trusselbilde.
Russland utgjør fremdeles den største trusselen mot Norge
Det forventes at Russland vil intensivere sin etterretningsaktivitet. Dette inkluderer kartlegging av både digital og fysisk infrastruktur for å identifisere sårbarheter som kan utnyttes i en krise eller konflikt. Etterretningsaktiviteten vil videre ha et fokus på militære mål og alliert øvingsaktivitet, norsk støtte til Ukraina samt nordområdene og Arktis. Russland benytter et bredt spekter av virkemidler som påvirkningsoperasjoner, sabotasje, rekruttering av menneskelige kilder og etterretningsaktivitet om bord i sivile fartøy.
Sanksjoner og norske mottiltak har redusert handlingsrommet for russiske etterretningsoffiserer. Som resultat forventes økt bruk av alternative metoder for å skape handlingsrom for etterretningsaktivitet mot Norge. Dette kan skje gjennom cyberoperasjoner, påvirkningsaktivitet, digitale rekrutteringsforsøk, og bruk av tilreisende personer eller proxy-aktører.
Det vurderes at Russland kan gjennomføre sabotasje og forstyrrende aktivitet for å skape uro, presse Norge politisk eller teste sivil motstandskraft. Sivil kritisk infrastruktur kan rammes – også telekom. Slike handlinger kan ha både fysisk og digital form og gjennomføres av profesjonelle eller av stedfortredere.
Russland gjennomfører i tillegg maritim fordekt etterretningsaktivitet ved å bruke sivile fartøy til å kartlegge infrastruktur langs kysten og på havbunnen, og til å teste norsk beredskap. Nordområdene og Svalbard er spesielt utsatte mål, gitt deres strategiske betydning.
Kina er en betydelig og voksende sikkerhetsutfordring
Kinesisk etterretning har økt sin kapasitet betydelig i Norge, både gjennom cyberoperasjoner og ved bruk av menneskelige kilder. Det forventes at Kina intensiverer innhenting av informasjon og kartlegging av norsk digital infrastruktur. Cyberdomenet er hovedarenaen for kinesisk etterretning. Norske virksomheter med sensitiv informasjon – inkludert telekom – er utsatt for kompromittering. En stor del av etterretningsaktiviteten vil utføres av kommersielle cyberkontraktører og personer som ikke fremstår som tradisjonelt etterretningspersonell.
Kinesisk etterretningsvirksomhet er nært knyttet til statens bredere strategiske mål, og myndighetene kan benytte kommersielle aktører, forskningsmiljøer, organisasjoner og privatpersoner som direkte eller indirekte støttespillere. Dette gjør skillet mellom statlige og ikke-statlige aktører mindre tydelig enn i mange vestlige land. Private kinesiske sikkerhetsfirmaer utfører oppdrag på vegne av staten, selger tilgangene de får og opererer også på eget initiativ. Dette skaper et uoversiktlig trusselbilde hvor ikke alle aktører representerer kinesiske myndigheters intensjon, men likevel bidrar til kinesisk kapasitet. Kina bruker også forsknings- og utviklingssamarbeid for å skaffe sårbarheter som rapporteres direkte til kinesiske myndigheter og senere brukes i cyberangrep. På den menneskelige siden jobber kinesiske etterretningstjenester aktivt for å rekruttere norske borgere. Rekrutteringen skjer både direkte og indirekte, ofte kamuflert som legitime jobbtilbud, konsulentoppdrag eller forskning.
Cybertruslene øker i omfang og kompleksitet
Norge står overfor et økende nivå av cyberoperasjoner fra statlige aktører, særlig Russland og Kina. Disse operasjonene retter seg hovedsakelig mot kritisk infrastruktur, offentlige systemer og virksomheter som besitter nasjonalt viktig digital kapasitet.
Trusselbildet preges av mer sofistikerte cyberangrep, der både teknologiske sårbarheter og menneskelige svakheter utnyttes. Avansert sosial manipulasjon, særlig phishing, øker i omfang, og angripere bruker kunstig intelligens for å lage svært troverdige kampanjer.
Løsepengeangrep er fortsatt blant de mest utbredte og skadelige angrepsformene. Angriperne benytter krypteringsangrep, der virksomheten mister tilgang til egne data, og tyveri av sensitiv informasjon med trussel om publisering – både hver for seg og i kombinasjon. Kombinasjonen av teknisk tilgang med psykologiske pressmidler øker skadepotensialet.
Operasjonell teknologi (OT) utgjør en stadig viktigere og mer sårbar del av angrepsflaten. Mange OT-systemer ble utviklet uten moderne sikkerhetskrav og blir nå eksponert gjennom integrasjon med IT-systemer eller gjennom nettverkskoblinger. Manglende segmentering, dårlig logging, fjernaksess og utdaterte systemer gjør dem til attraktive mål. Angrep mot OT kan også ramme Telenor indirekte ved å ramme virksomheter som Telenor er avhengig av. Nye regulatoriske krav skjerpes gjennom digitalsikkerhetsloven, som nå omfatter både IT og OT.
Kinesiske trusselaktører utnytter kjente sårbarheter i nettverksutstyr for å ta seg inn i systemer og etablere langvarig, skjult tilstedeværelse, også kalt preposisjonering. De kan hente ut store mengder data og posisjonere seg for framtidig sabotasje.
Totalforsvarsåret 2026 – Telenor har en sentral rolle
Når større deler av samfunnet understøtter forsvar og nasjonal sikkerhet, blir også flere virksomheter aktuelle mål for spionasje, sabotasje og sammensatte virkemidler. Regjeringen har besluttet at 2026 skal være et Totalforsvarsår der målet er å styrke Norges evne til å forebygge og håndtere sikkerhetspolitiske kriser og krig gjennom tettere samspill mellom sivile og militære aktører. Totalforsvaret bygger på prinsippet om at samfunnets samlede ressurser, både offentlige, private og frivillige, skal kunne bidra til å opprettholde kritiske funksjoner og understøtte Forsvaret ved alvorlige hendelser.
Som en sentral del av Norges totalforsvar forvalter Telenor kritisk telekommunikasjonsinfrastruktur som er avgjørende for samfunnsberedskap, krisehåndtering, alliert mottak og militære operasjoner. Elektronisk kommunikasjon understøtter samtidig en rekke samfunnskritiske funksjoner, herunder kraftforsyning, helse, finans, transport og nød- og beredskapstjenester. Samtidig med at sivile virksomheter har en viktigere rolle knyttet til nasjonal sikkerhet og beredskap, blir de også i økende grad attraktive mål for trusselaktører. Konsekvensene av vellykkede angrep kan strekke seg langt utover virksomheten selv og berøre samfunnets samlede motstandskraft og evne til å håndtere kriser.
Hvorfor er Telenor et attraktivt mål for flere trusselaktører?
Telekommunikasjonsbransjen er et attraktivt mål for trusselaktører av flere grunner enn selve kommunikasjonstjenestene. Telekommunikasjonsinfrastruktur representerer både en strategisk ressurs, en kilde til etterretning og kan utnyttes som et virkemiddel for påvirkning, sabotasje og forstyrrende aktivitet.
Telekommunikasjon er en forutsetning for kritiske samfunnsfunksjoner: Telekommunikasjon understøtter kritiske samfunnsfunksjoner som nødetater, finans, helse, energi, transport, offentlig forvaltning og forsvarsevne. Dersom en trusselaktør forstyrrer eller påvirker telekominfrastrukturen, kan dette få konsekvenser for en rekke samfunnsfunksjoner som vi er avhengige av at fungerer.
Telekommunikasjon er en kilde til etterretning: Spesielt statlige aktører driver med kontinuerlig informasjonsinnhenting som kan gi strategiske, politiske, økonomiske eller militære fordeler. Telekommunikasjonsoperatører som Telenor sitter på en omfattende mengde informasjon om nettverk, trafikkmønstre, kritisk infrastruktur, leverandørkjeder og samfunnets digitale avhengigheter. Selv uten detaljert tilgang til det konkrete innholdet i kommunikasjonen kan metadata og kunnskap om nettverk ha en betydelig etterretningsverdi for en statlig aktør.
Telekommunikasjon er nyttig i statlige aktørers preposisjonering: Statlige aktører søker vedvarende tilgang til kritisk infrastruktur for å kunne benytte denne ved senere behov. Hensikten er ikke nødvendigvis å gjennomføre umiddelbar sabotasje, men å etablere en tilgang, kartlegge systemer og skape handlingsrom for fremtidige operasjoner. Telekomsektoren er særlig attraktiv for slik aktivitet fordi den også kan fungere som en inngangsport til andre samfunnskritiske funksjoner.
Telekom er viktig for militær mobilitet og nasjonal beredskap: Skillet mellom sivil og militær infrastruktur er mindre tydelig i dag enn tidligere. Moderne forsvar, beredskap og krisehåndtering er avhengig av robuste sivile kommunikasjonsnett. Dette gjør telekominfrastruktur interessant for trusselaktører. En trusselaktør vil kunne få store fordeler av å forstå avhengighetene, sårbarhetene og evnen til motstandskraft og gjenoppbygging i telekomsektoren.
Telekomsektoren har stor symbolsk og psykologisk betydning: Sabotasje, forstyrrende aktivitet eller angrep mot en nasjonal telekomoperatør kan skape stor usikkerhet og svekke befolkningens tillit til myndigheter og samfunnets evne til å håndtere krisesituasjoner. Selv mindre forstyrrelser kan få stor oppmerksomhet og bidra til usikkerhet i befolkningen. Dette gjør telekomsektoren attraktiv for en trusselaktør i et påvirknings- og destabiliseringsperspektiv.
Telekom er sentral i hybride operasjoner/sammensatt virkemiddelbruk: statlige aktører benytter sammensatte virkemidler. Dette er operasjoner hvor flere virkemidler kombineres, f.eks. cyberaktivitet, påvirkningsoperasjoner, etterretning, fysisk kartlegging og sabotasje. Telekommunikasjon er relevant innen flere av disse virkemidlene fordi det muliggjør informasjonsinnhenting og gjennomføring av operasjoner.
Nordområdene og Svalbard er spesielt utsatte mål, gitt deres strategiske betydning.
Økonomisk motivasjon og utpressing: Løsepengevirus, datatyveri og utpressing er sentrale deler av dagens cyberkriminalitet. Telekomvirksomheter er attraktive fordi driftsforstyrrelser kan få store konsekvenser, noe som øker trusselaktørenes mulighet for økonomisk gevinst gjennom utpressing.
Tilgang til verdifulle data: Cyberkriminelle er i økende grad ute etter informasjon som kan selges, misbrukes eller benyttes i videre operasjoner. Datatyveri er en sentral komponent i moderne cyberkriminalitet, og telekomvirksomheter håndterer store mengder kunde-, nettverks- og driftsdata som kan ha betydelig verdi for kriminelle aktører.
Kritiske avhengigheter og stor påvirkningsevne: Telekom er en grunnleggende innsatsfaktor for næringsliv, offentlig sektor og andre samfunnskritiske funksjoner. Et vellykket angrep kan derfor få konsekvenser langt utover den enkelte virksomheten.
Digitale verdikjeder og ringvirkninger: Cyberkriminelle benytter stadig oftere cyberangrep i utnyttelsen av verdikjeder og avhengigheter mellom virksomheter. Telekomoperatører fungerer som sentrale knutepunkter i digitale økosystemer, og kompromittering av én aktør kan påvirke kunder, leverandører og samarbeidspartnere.
Profesjonalisering av cyberkriminaliteten: Cyberkriminaliteten preges i dag av spesialisering, internasjonalt samarbeid og kommersialisering. Angripere kan kjøpe tilgang, skadevare, phishing-kampanjer og andre tjenester, noe som senker terskelen for avanserte angrep og øker antallet mulige trusselaktører.
Kunstig intelligens og automatisering: Kunstig intelligens vil bidra til økt volum og effektivitet i cyberkriminaliteten. Automatisering av kartlegging, phishing og sosial manipulering gjør det mulig å angripe flere mål med mindre ressursbruk og høyere treffsikkerhet.
Telekomsektoren har en stor og kompleks angrepsflate: Telekomvirksomheter drifter omfattende IT-, OT- og nettverksinfrastrukturer med mange grensesnitt mot kunder, leverandører og partnere. Kripos peker på at vellykkede datainnbrudd ofte skyldes utnyttelse av grunnleggende sårbarheter som mangelfull autentisering, svake passord og manglende sikkerhetsoppdateringer.
Det cyberkriminelle økosystemet blir stadig mer profesjonalisert, kommersialisert og tilgjengelig gjennom spesialisering, arbeidsdeling og «cybercrime-as-a-service». Dette gjør det enklere å gjennomføre datainnbrudd, datatyveri, utpressing og løsepengeangrep mot virksomheter hvor konsekvensene av tjenesteavbrudd eller kompromittering er store. Statlige aktører kan også benytte cyberkriminelle for å utføre oppdrag.
Svekke Norges evne til å motstå press og utøve suverenitet i nord: Etterretningstjenesten påpeker at Russland er den mest direkte militære trusselen mot Norge, og at landet bruker sammensatte virkemidler – blant annet sabotasje – for å svekke staters motstandsevne.
Redusere NATOs operasjonelle kapasitet i nordområdene: Nord-Norge inngår i allierte forsterkningslinjer og kritisk infrastruktur som støtter militære operasjoner. Ifølge Etterretningstjenesten vil Russland bruke virkemidler «under terskelen for væpnet konflikt» for å undergrave NATO-samhold og militære kapasiteter. Infrastruktur i nord kan være et mål for dette.
Ramme kritiske samfunnsfunksjoner og skape politisk press: PST beskriver at statlige aktører gjennomfører etterretning, cyberoperasjoner og sabotasje for å påvirke beslutningsprosesser og skape usikkerhet i samfunnet. Kritisk infrastruktur nevnes som et sentralt mål for slike operasjoner.
Teste Norges beredskap, reaksjonstid og avdekke sårbarheter: PST og NSM fremhever at sabotasjeforsøk og «forstyrrende aktivitet» brukes av statlige aktører for å kartlegge svakheter og respons. Slike handlinger kan være en del av en gradvis eskalering eller en påvirkningskampanje.
Å ramme Norge indirekte gjennom verdikjeder og geografi: NSM understreker at virksomheters verdi ofte ligger i deres tilknytning til større systemer. Et angrep mot infrastruktur i nord kan være ment å ramme:
norsk gass- og energiforsyning,
transport- og logistikklinjer,
telekom og digitale tjenester som Forsvaret er avhengige av.
Utøve strategisk press i en periode med høy geopolitisk spenning: Både PST og Etterretningstjenesten påpeker at statlige aktører bruker sabotasje, cyberoperasjoner og påvirkning for å fremme egne strategiske mål i en tid med økt stormakts rivalisering. Dermed kan kritisk infrastruktur i nord, spesielt i nærheten av russiske nærområder og strategiske havområder, være særlig utsatt.
Viktigheten av resiliens og motstandsdyktighet i norske virksomheter
NSM fremhever at mange av de mest alvorlige risikoene fort satt skyldes kjente og vedvarende sårbarheter i virksomheters sikkerhetsarbeid. Mangelfull sikkerhetsstyring, utilstrekkelig kompetanse, svak kontroll med leverandørkjeder og man glende oppfølging av grunnleggende sikkerhetstiltak går igjen som sårbarheter på tvers av sektorer. Samtidig øker virk somhetenes avhengighet av digitale tjenester, internasjonale leverandører og skytjenester.
For telekombransjen innebærer dette at vi må ha god forståelse av trusselaktørene og hvilke trusler som eksisterer. Samtidig må vi sikre at virksomheten har tilstrekkelig robusthet til å motstå og håndtere dette. Evnen til å opprettholde kritiske tjenester under press, redusere konsekvensene av hendelser og raskt gjenopprette normal drift vil være avgjørende. Dette omfatter både teknisk motstandsdyktighet, organisatorisk beredskap og kontroll over strategiske avhengigheter i leverandør- og tjenestekjeden. En virksomhet som lykkes med dette, vil stå bedre rustet til å møte både dagens og frem tidens trusselbilde.
En helhetlig tilnærming til trusseletterretning og sikkerhet – hvordan kan vi som samfunn sammen forstå trusselbildet?
De norske etterretnings- og sikkerhetstjenestene fremhever i sine trusselvurderinger viktigheten av at uønskede hendelser varsles til myndighetene. Virksomhetene har selv best kontroll på sitt normalbilde, men sikkerhetshendelser og avvik som faller innunder truslene som beskrevet i trusselvurderingene, vil bidra til å opprettholde myndighetenes situasjonsbilde for nasjonal sikkerhet. Et proaktivt sikkerhetsfokus og systematisk arbeid med trusseletterretning legger fundamentet for en god situasjonsforståelse. Dette er en nødvendig forutsetning for at myndighetene og norske virksomheter skal kunne møte fremtidige sikkerhetsutfordringer med presise sikkerhetstiltak, og myndighetene er avhengige av at virksomhetene melder inn sikkerhetstruende aktivitet.
Det er krevende å opprettholde et til enhver tid oppdatert normalbilde for egen virksomhet. Det krever sikkerhetsmonitorering som gir tilstrekkelig visibilitet, årvåkenhet hos de ansatte og gode interne rapporteringssystemer. Hendelsene må bli tolket inn i et større bilde som baserer seg på myndighetenes vurdering av sikkerhetssituasjonen. Virksomheten må evne å fange opp sikkerhetshendelser på tvers av organisasjonen.
Derfor må Telenor jobbe systematisk med:
å sikre tilstrekkelig visibilitet i både det digitale og fysiske domenet
å forstå den overordnede sikkerhetssituasjonen
å være oppdatert på trusselbildet og kjenne til hvilke aktører som truer vår virksomhet
rapportering av sikkerhetshendelser på tvers av virksomhetens fagmiljøer (fysisk sikkerhet, digital sikkerhet, personellsikkerhet osv.)
å se hendelser i sammenheng
å drive bevisstgjøring og kunnskapsheving blant de ansatte for hva virksomheten, systemene og personellet kan bli utsatt for og sette dem i stand til å rapportere
å utvise kilde- og informasjonskritikk
å styrke sikkerhetsledelsen
å bygge responsevne og motstandskraft
Kildeliste
PST. Nasjonal trusselvurdering 2026.
Etterretningstjenesten. Fokus 2026.
NSM. Risiko 2026.
Kripos. Cyberkriminalitet 2026.
PST. Kina.
PST. Sabotasjetrusselen i Norge – hva bør norske virksomheter være bevisste på?
Regjeringen. Du er en del av Norges totalforsvar.
Regjeringen. E-tjenesten, PST og NSM legger frem årets trusselvurderinger.
Regjeringen. Nasjonal sikkerhetsmyndighet – oppgaver og styring.
DSB. Totalforsvarsåret 2026.
Norsk TotalforsvarsForum. Nyhetsbrev – Make.
Forsvarsforeningen. Tre trusselvurderinger – en samlet advarsel.
NSM. Risiko 2025 – Et sikkert Norge i en usikker verden.
Voss herad. Beredskapsdokument (PDF).