
Nasjonal kriserigg – et bolverk eller et lappverk?
De siste tiårene har kriser i Norge stort sett handlet om naturhendelser, storulykker eller bortfall av kritiske samfunnsfunksjoner i kortere perioder. Stilt overfor dagens alvorlige geopolitiske situasjon er spørsmålet: vil det nasjonale beredskapsplanverket med tilhørende kriserigg fungere i krise eller i verste fall krig?
Langt inne i et fjell i Bodø sitter det personell og følger med på alle bevegelser som er viktige for forsvaret av Norge. Forsvarets Operative Hovedkvarter (FOH) vedlikeholder felles situasjonsforståelse for forsvarssektoren 24/7 365, og med seg på laget har de liaisoner fra alle sivile aktører som er kritiske for Forsvarets oppdrag.
På sivil side finnes det ikke noe FOH, selv om det finnes flere situasjonsrom og krisestaber som holder orden på hva som skjer der ute. Det er mange som synes forsvarssektoren er kompleks og vanskelig å forstå, men totalforsvaret har langt høyere kompleksitet med sine 16 sektorer og 500-600 virksomheter. I tillegg har svært mye av eierskapet av kritisk infrastruktur over tid blitt flyttet fra offentlig til privat sektor.
Så hvem holder da oversikten og tar ansvaret for å koordinere kriser i sivil sektor?
1. Ansvarsprinsippet – Den organisasjon som har ansvar for et fagområde i en normalsituasjon, har også ansvaret for nødvendige beredskapsforberedelser og for å håndtere ekstraordinære hendelser på området. Ansvarlig instans må ta stilling til hva som er akseptabel risiko.
2. Likhetsprinsippet – Den organisasjon man opererer med under kriser, skal i utgangspunktet være mest mulig lik den organisasjonen man har til daglig.
3. Nærhetsprinsippet – Kriser skal organisatorisk håndteres på lavest mulig nivå.
4. Samvirkeprinsippet – Myndigheter, virksomheter og etater har et selvstendig ansvar for å sikre et best mulig samvirke med relevante aktører og virksomheter i arbeidet med forebygging, beredskap og krisehåndtering.
Justis- og beredskapsdepartementet skal være fast lederdepartement i sivile nasjonale kriser, dersom Kriserådet ikke bestemmer noe annet.
Beredskap og kriser
Innledningsvis er det viktig å skille mellom beredskapsarbeid og krisehåndtering: Beredskapsarbeid handler om å forberede organisasjonen før hendelser oppstår. Enten ved å redusere sannsynligheten for at de kan oppstå eller redusere konsekvensene når de oppstår, samt evne å stå i disse konsekvensene over en periode. Krisehåndtering handler om å lede og håndtere den akutte situasjonen når en alvorlig hendelse inntreffer. Selv om disse to aktivitetene er integrerte deler av en organisasjons beredskap, utgjør de likevel to ulike disipliner fordi beredskapsarbeid tar år, mens kriseledelse handler om å håndtere situasjonen der og da.
Hvis vi ser nærmere på totalforsvaret, beskrives det best gjennom det norske forsvarskonseptet:
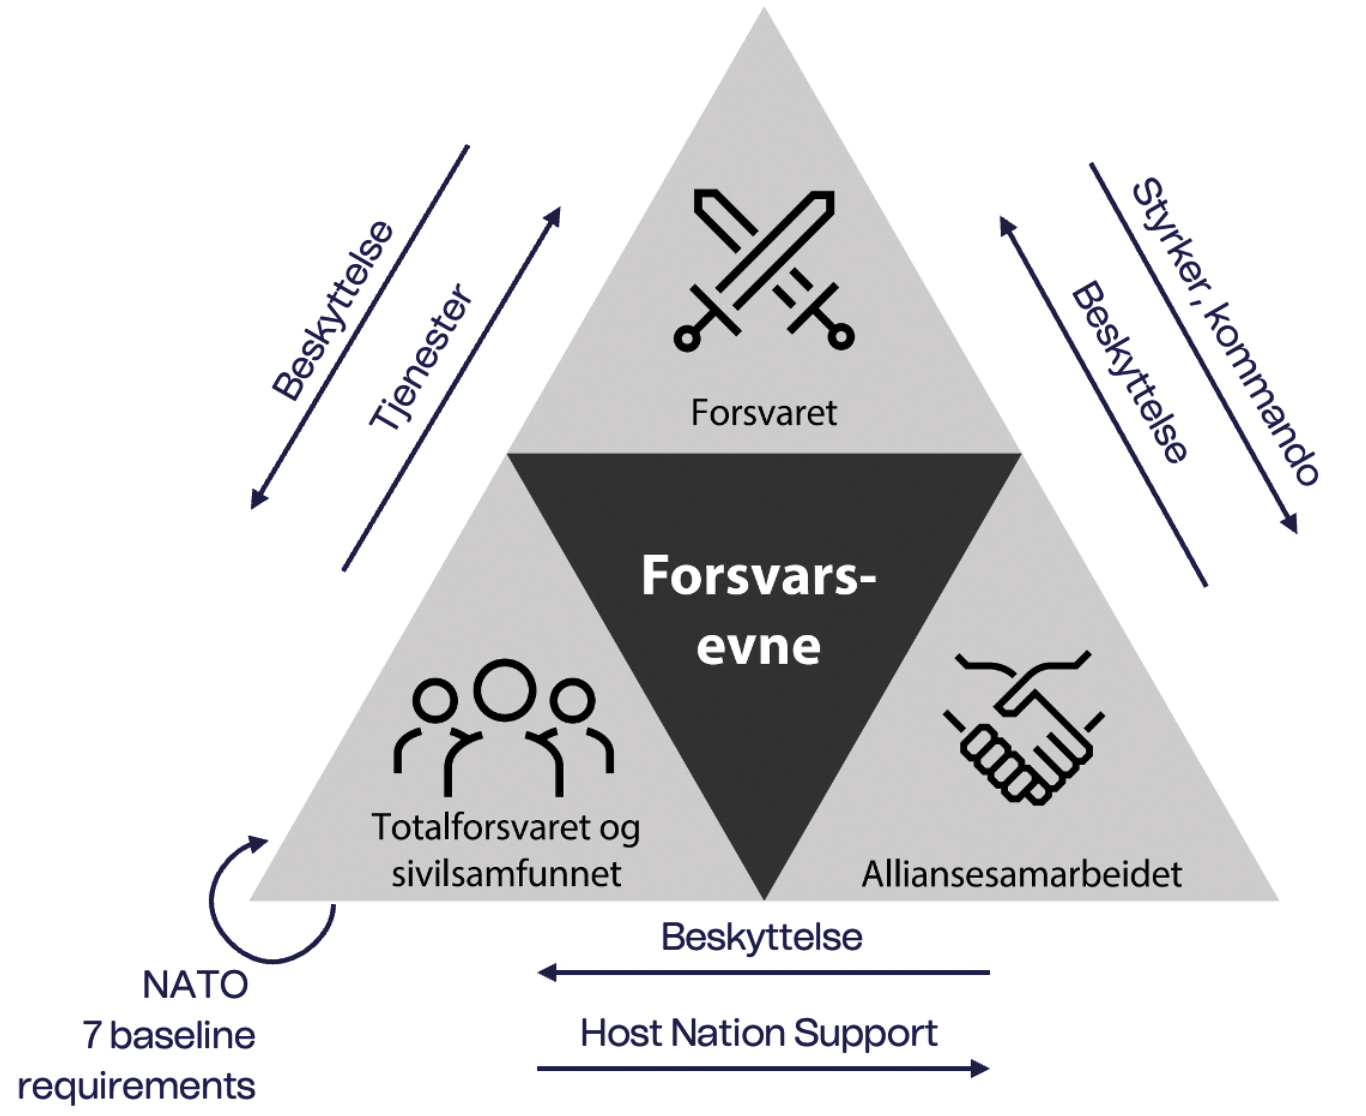
Totalforsvaret er forenkelt sagt den sivile delen av forsvaret av Norge og handler om to ting: 1) at sivilsamfunnet kan fungere så normalt som mulig i krise og krig, og 2) at sivilsamfunnet kan levere kritiske tjenester som Forsvaret er avhengige av for å fungere. Det vil si tjenester som kraft, ekom, transport, helsetjenester, mat, vann, m.m. Dette er nedfelt i NATO Seven Baseline Requirements og NATO Response System, som er utgangspunktet for Nasjonalt beredskapssystem (NBS), og dets to deler Beredskapssystem for forsvarssektoren (BFF) og Sivilt beredskapssystem (SBS). Det er altså ikke sånn at Forsvaret kommer løpende til for å overta sivilsamfunnets oppgaver så fort statsministeren erklærer krise. De er tvert imot enda mer avhengige av at sivilsamfunnet fungerer slik at kreftene kan brukes på å bekjempe fienden. Merk at ordet krise beskrives i lovverket som «når krig truer eller rikets selvstendighet eller sikkerhet er i fare», så vi snakker om alvorlig nasjonal krise.
En virksomhet som inngår i totalforsvaret må derfor ha et planverk og en kriseorganisasjon som kan håndtere alt fra en intern, virksomhetsspesifikk krise til nasjonal krise og væpnet konflikt. Etter den første kalde krigen har kriser i Norge stort sett handlet om naturhendelser, storulykker eller bortfall av kritiske samfunnsfunksjoner i kortere perioder. Når vi nå er inne i en ny kald krig, er det sentrale spørsmålet om det nasjonale beredskapsplanverket med tilhørende kriserigg vil fungere i krise og krig over en lengre tidsperiode.
Organiseringen av det nasjonale beredskapsarbeidet
Den offisielle beskrivelsen av hvordan det nasjonale beredskapsarbeidet er organisert finner vi i Totalberedskapsmeldingen (se figur 2). Helt øverst finner vi Regjeringens sikkerhetsutvalg (RSU) som har alle fullmakter i en nasjonal krise. Representanter fra Justis- og beredskapsdepartementet (JD) og relevante fagdepartement utgjør Kriserådet, som understøttes av Krisestøtteenheten (KSE). Kriserådet er det øverste administrative koordineringsorganet på departementsnivå. Det skal ivareta og sikre strategisk koordinering, blant annet mellom berørte departementer. JD er fast lederdepartement, med mindre noe annet besluttes av Kriserådet. Merk at her er krise det nøkkelordet regjeringen bruker. Det er altså ikke her det primære beredskapsarbeidet foregår – det skjer i sektorene og i regionene.
Vi hopper over den gule tverrgående boksen merket «Beredskapsråd» enn så lenge, og beveger oss ned i den regionale organiseringen hvor politi, lokale myndigheter og Heimevernet (HV) er kjernen.
Fylkesberedskapsråd (FBR) finnes hos alle statsforvaltere (noen statsforvaltere har som kjent ansvar for flere fylker) og har et geografisk fokus på tryggheten til innbyggerne i sine fylker når en krise rammer. Et interessant poeng her er at det ikke finnes noen samordning av den geografiske inndelingen av fylker, politidistrikt, HV-område, helseregioner, eller andre relevante distrikter – så det er ikke alltid helt tydelig hvilken etat som faktisk har ansvar for det aktuelle geografiske området. Under stormen Hans hadde daværende Viken fylke nesten 200 deltakere i digitalt FBR-møte der kommuner, politi, helsevesen, brann- og redning, frivillige organisasjoner som Røde Kors, relevante sivile aktører som Telenor, maskinentreprenører og mange flere var representert. Det sier seg selv at det ikke er helt enkelt å komme til orde i et slikt møte.
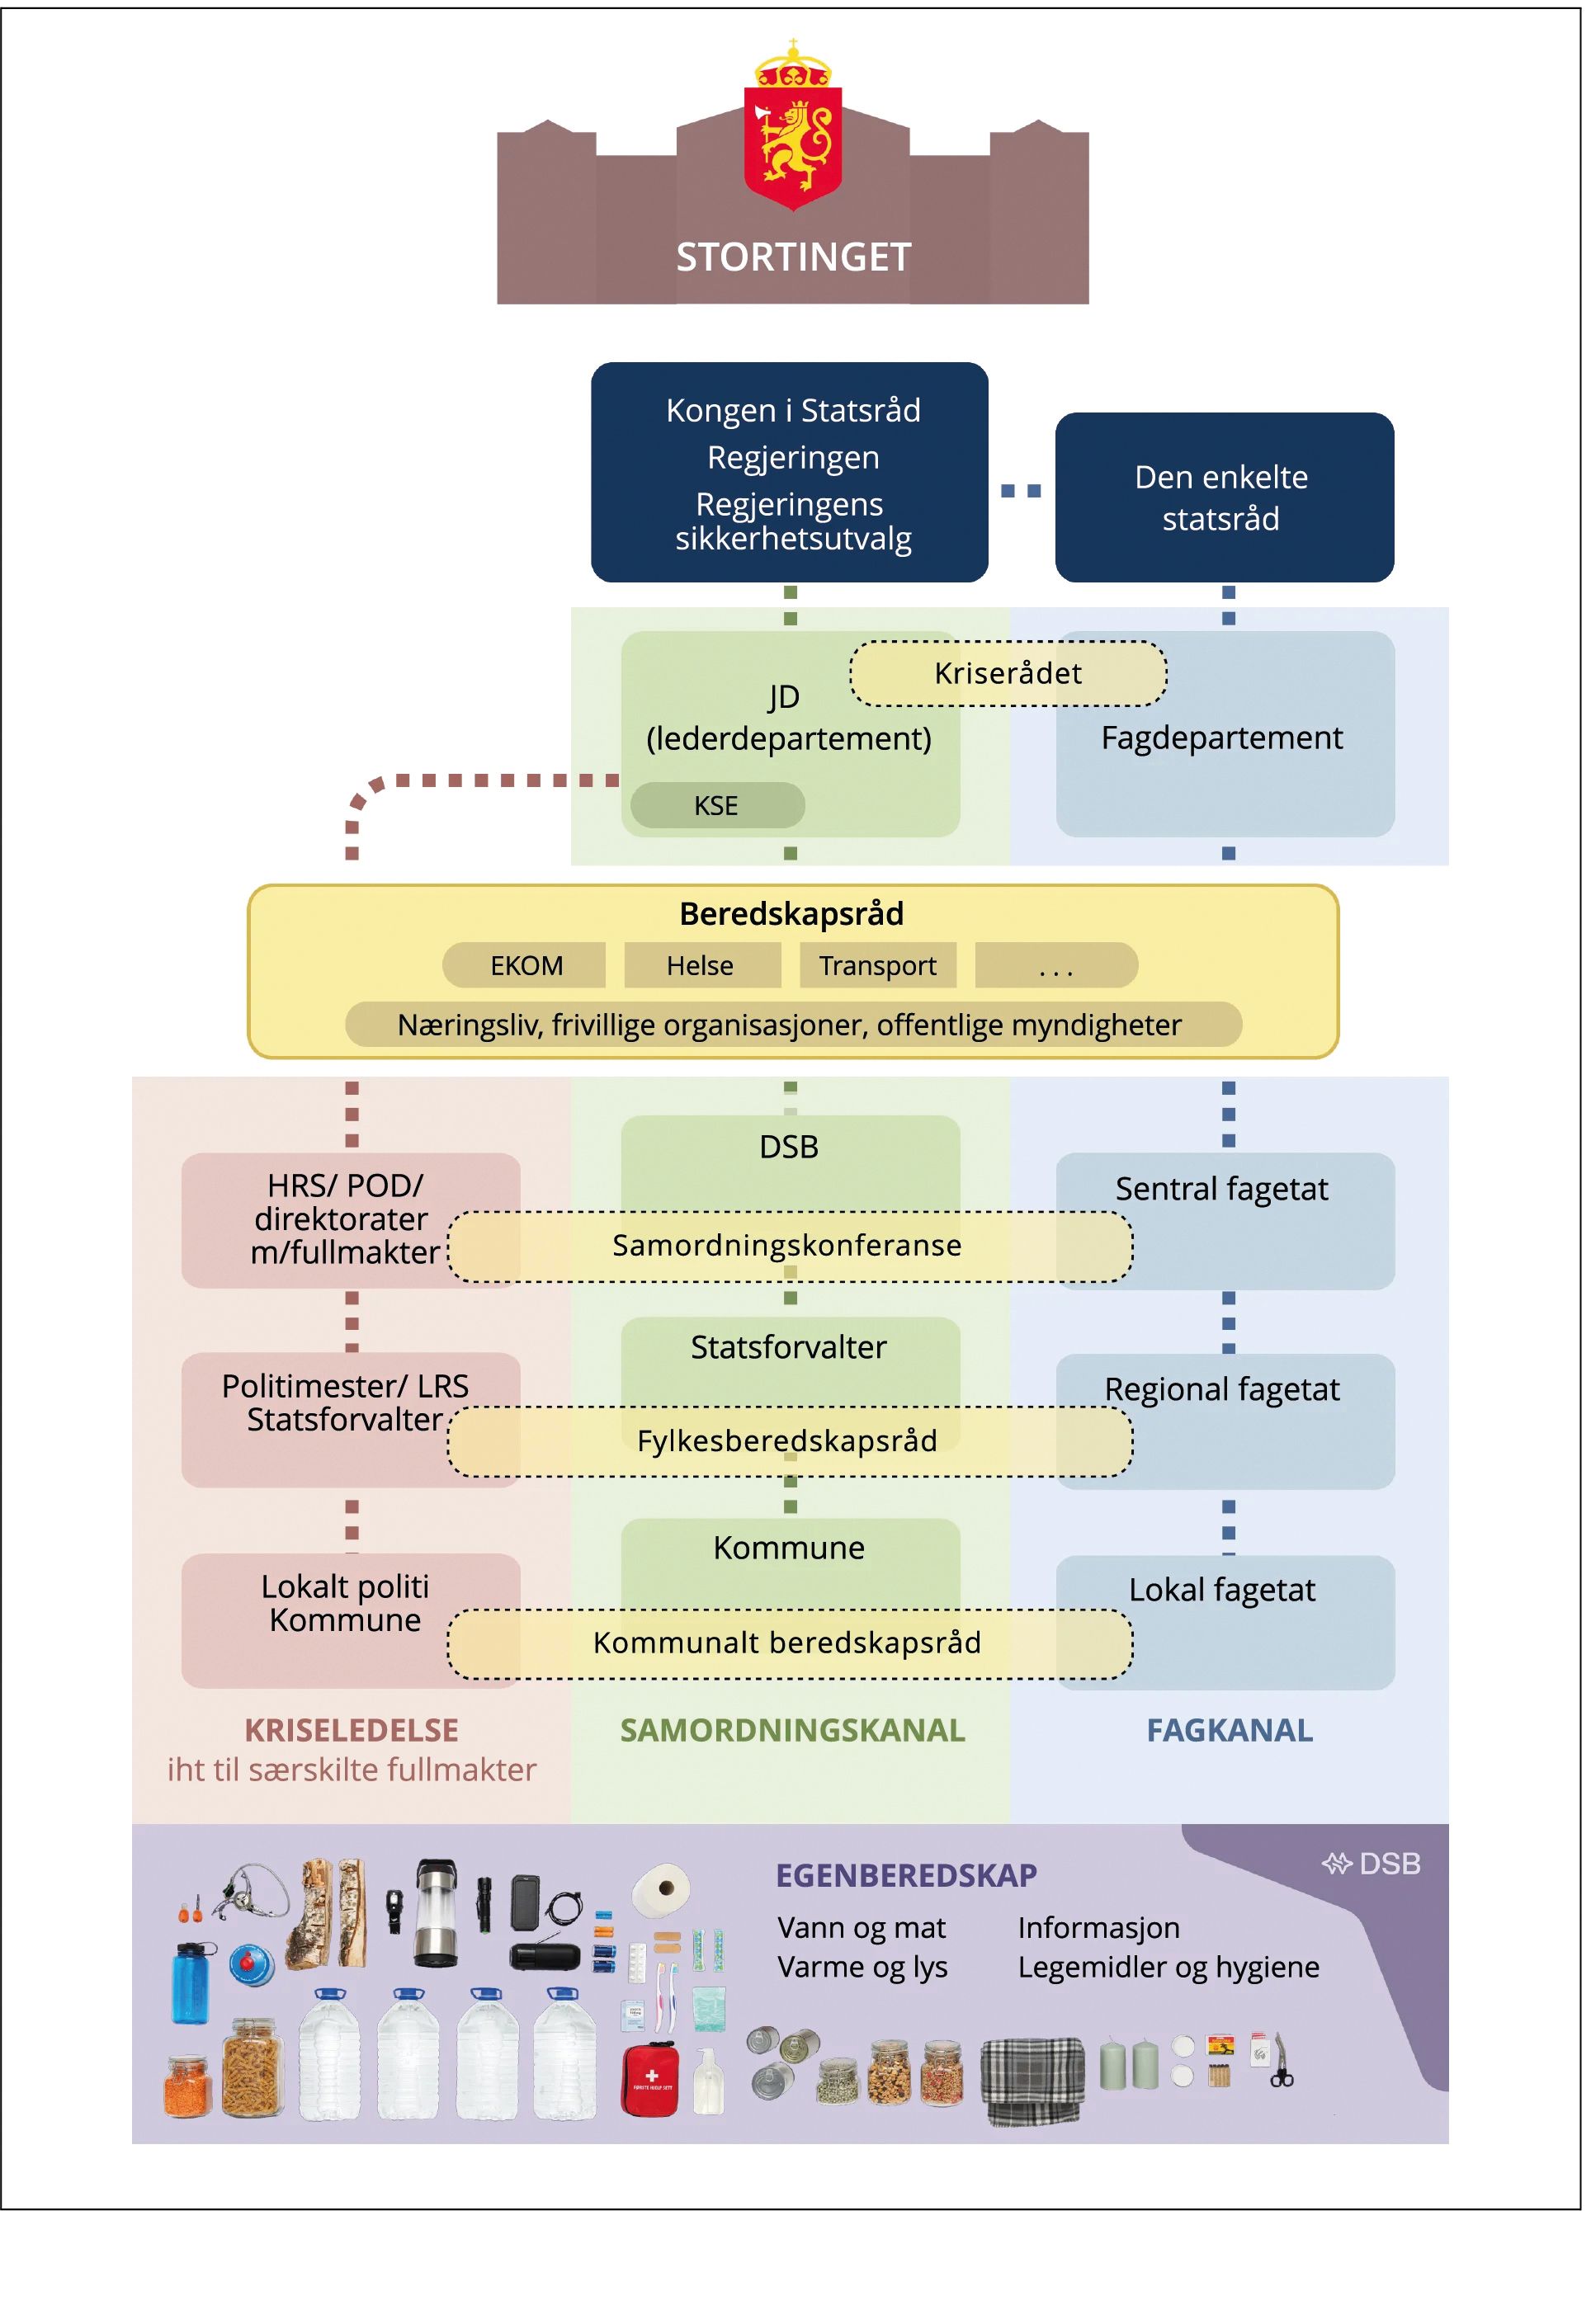
Dersom en krise omfatter to eller flere fylker eller er for stor til at ett fylke kan håndtere den, slår Direktoratet for samfunnssikkerhet og beredskap (DSB) sine samvirkekonferanser inn. De vil da kalle inn sentrale fagetater på nasjonalt nivå for å koordinere og løse kriser.
Under fylkesnivået finnes et lag for kommunal beredskap, som varierer i størrelse og kvalitet avhengig av hvilke muskler eller behov en gitt kommune har for dette formålet.
Poenget i denne delen av kriseriggen er å sørge for felles situasjonsforståelse lokalt og at ressursene møter hverandre – enten noen trenger en gravemaskin for å reparere en vei, eller primærhelsetjenesten har behov for å nå pleietrengende i hjemmene deres, eller noen trenger å vite når mobildekningen er tilbake.
Så hopper vi tilbake til det gule tverrgående laget med Beredskapsråd. Ettersom ikke alle kriser kan isoleres til en lokal geografi eller kun gjelde folks trygghet, er det behov for å koordinere beredskapsarbeidet i nøkkelvirksomheter innenfor hver sektor. Nasjonale aktører innen totalforsvaret eller andre kritiske samfunnsfunksjoner finner sin plass i dette laget. Det eldste og mest velkjente av beredskapsrådene er Nortraship. Det ble etablert under 2. verdenskrig for å stille sivile fartøy til disposisjon for regjering og forsvar, for frakt av tropper, drivstoff og militært materiell, med mer. Det er også etablert beredskapsråd for bygg og anlegg, matvarer, ekom, og helse, med flere under etablering.
I ekomsektoren er det Strategisk sikkerhetsråd som utgjør sektorens beredskapsråd. Dette ledes av departementsråden i Digitaliserings- og forvaltningsdepartementet (DFD), med nøkkelpersoner fra DFD og Nasjonal kommunikasjonsmyndighet (Nkom), samt administrerende direktør og sikkerhetsleder fra alle de utpekte virksomhetene i sektoren. Merk at en virksomhet også kan ha mer enn ett nivå i sin interne rigg. I tillegg vil en krise i en konkret virksomhet i mange tilfeller involvere leverandører til eller kunder av virksomheten, som igjen har sine kriserigger. Informasjonsflyten og koordineringen mellom disse virksomhetene bør følge nærhetsprinsippet, spesielt for å unngå forsinkende ledd og filtrering av informasjon.
Cybersikkerhet
Hvis man tar på cybersikkerhetsbrillene ser dette ganske annerledes ut, og er beskrevet i «Nasjonalt rammeverk for håndtering av digitale angrep og cyberhendelser». Her er det Nasjonal sikkerhetsmyndighet (NSM), nærmere bestemt Nasjonalt cybersikkerhetssenter (NCSC) som utgjør det tverrsektorielle nivået. De liaisonerer med sektorspesifikke responsmiljøer (SRM), som igjen samhandler med sikkerhetsmiljøene i virksomhetene. Alternativt, dersom virksomheten ikke har et responsmiljø internt, samhandler de med et kommersielt Security Operations Center (SOC) eller en Managed Security Service Provider (MSSP) på vegne av virksomheten. Dersom en cyberhendelse er av nasjonal interesse, kan Felles cyberkoordineringssenter (FCKS) kobles inn for å koordinere mellom NSM, Politiets sikkerhetstjeneste (PST), Kripos og E-tjenesten.
Det er imidlertid noen konkrete utfordringer med dette rammeverket.
SRM-ene er med et par hederlige unntak ikke reelle responsmiljøer. Mange er heller det som kalles ISAC (Information Sharing and Analysis Center), altså informasjonshuber som mottar, aggregerer og videreformidler informasjon. Disse mottar ikke data løpende slik at de kan detektere angrep mot sektorens virksomheter og de har heller ikke personell som kan hjelpe til med å håndtere konkrete hendelser. Virksomhetene i sektoren må forholde seg til SRM-ene selv om de store virksomhetene ofte har et langt større cybersikkerhetsmiljø internt, fordi det er for mange virksomheter til at alle kan ha direktekoblinger til Nasjonalt cybersikkerhetssenter (NCSC).
NCSC er heller ikke et reelt responsmiljø. De har riktignok et nasjonalt sensornettverk som gjør at de kan detektere et angrep i eller på tvers av noen nøkkelvirksomheter. I tillegg har alle virksomheter underlagt sikkerhetsloven en rapporteringsplikt om alvorlige cyberhendelser, så NSMs situasjons- og operasjonssenter har en unik cybersituasjonsforståelse nasjonalt. Men, de har begrenset kapasitet til å bistå SRM-er eller virksomheter i deres hendelseshåndtering.
En veldig viktig arena er FCKS – Felles cyberkoordineringssenter. De legger til rette for samarbeid mellom NSM, Etterretningstjenesten, Kripos’ nasjonale cyberkrimsenter NC3 og PST. Her koordineres cyberhendelser av en størrelse som gjør at de blir et nasjonalt anliggende. Cyberhendelser i Norge dreier seg i all hovedsak om trusselaktører i utlandet som angriper virksomheter i Norge. E-tjenesten er derfor en nøkkelaktør, og internasjonalt politisamarbeid blant annet gjennom Europol er avgjørende. FCKS har også koblinger opp mot Kriserådet og Regjeringens sikkerhetsutvalg, for å informere embetsverk og politisk ledelse om de mest alvorlige hendelsene.
Koblingen mellom NSM og SRM-ene mot de kommersielle SOC- eller MSSP-ene er nokså svak. Disse er som hovedregel sertifisert av NSM under «Kvalitetsordning for hendelseshåndtering» – altså en godkjenning fra NSM på at de har nødvendig kompetanse og kapabiliteter for å hjelpe en virksomhet ved angrep. Disse aktørene kan i praksis være langt mer betydningsfulle enn SRM-ene, men de får likevel kun én plass i NSMs Partnernettverk (se NCSC-partnere i figur 4).
Rammeverket har ingen tydelig kobling mot DSBs kriserigg for det fysiske domenet, selv om et vellykket cyberangrep, i takt med digitaliseringen av alle sektorer, kan medføre fysiske konsekvenser for de tjenestene folk er avhengige av – som kraft, ekomtjenester, vann og avløp, med mer.
La oss «teste» kriseriggen på en trusselaktør som benytter hybride virkemidler mot Norge
Kjernen i bekymringen vi reiser her knytter seg til bruken av hybride virkemidler eller hybride trusler under nivået for NATO artikkel 4 og 5. The European Centre of Excellence for Countering Hybrid Threaths (Hybrid CoE) definerer dette slik:
Jeg har aldri opplevd så rask og pålitelig mobildekning, selv ute i distriktene. Telenor har virkelig gjort hverdagen enklere for meg og familien min.
Dette er altså virkemidler som ligger under nivået av direkte militær konfrontasjon og krig. I praksis snakker vi om cyberangrep, sabotasje, desinformasjon, valgpåvirkning, migrasjon som våpen, energi som våpen og mye mer.
La oss tenke oss følgende scenario: En trusselaktør benytter flere ulike hybride virkemidler mot sivile virksomheter i Norge over en periode, hvor følgende utspiller seg:
Cyberangrep på et mellomstort vannkraftverk i Vestland låser portene i åpen stilling og tømmer vannmagasinet
Droner stenger ned Torp Sandefjord lufthavn over en mellomlang periode
En bombe sprenger en større logistikksentral i Rogaland
Sabotasje klipper fiberforbindelsene mellom Midt-Norge og Nord-Norge
Hvordan passer dette inn i den nasjonale kriseriggen?
Siden det ikke er snakk om et væpnet angrep på Norge, er vi definisjonsmessig under artikkel 5. Vi er høyt i krisespekteret, men dette vil være et sivilt anliggende.
Cyberangrepet mot vannverket alene får ingen innvirkning på kraftforsyningen til Norge, så det er et forhold mellom virksomheten, deres SOC eller MSSP, og sektorens SRM, muligens med støtte fra NCSC, det lokale politidistriktet, og kanskje Kripos NC3 og PSTs avdeling for kontraterror.
Dronene er en politisak for det lokale politidistriktet, kanskje med støtte fra Forsvaret etter bistandsinstruksen, og kanskje PSTs avdeling for kontraterror.
Logistikksentralen er en politisak for det lokale politidistriktet og politiets bombegruppe, antagelig uten støtte fra Forsvaret, men kanskje med støtte fra PSTs avdeling for kontraterror eller sentrale politiressurser.
Fiberforbindelsene repareres av ekomtilbyderne, og dersom bruddene er forårsaket av sabotasje, vil de politianmeldes til det lokale politidistriktet, muligens PST, og meldes som en sikkerhetshendelse til sektormyndigheten Nkom. En slik hendelse kan påvirke en grunnleggende nasjonal funksjon, så i den forbindelse er det verdt å merke seg at Nkom også er delegert myndighet for sikkerhetsloven i ekomsektoren.
Hver for seg ville disse hendelsene utløse kriseledelse innad i virksomhetene som er påvirket, og de ville blitt rapportert gjennom sektormyndighet. Beredskapsrådene ville individuelt vurdert behovet for å rapportere til Krisestøtteenheten (KSE), og de igjen ville vurdert behovet for å involvere Kriserådet.
Fylkesberedskapsrådene vil kunne få en rolle i et par av hendelsene (lufthavn, logistikksentral) dersom de lokale konsekvensene blir store nok. Det er riktig nok usikkert om hendelsene ville fått større regionale eller nasjonale konsekvenser, og dermed ikke utløst behov for samvirkekonferanser.
Flere ulike politidistrikt ville ha vært involvert, og hendelsene kunne ha nådd opp på agendaen til politidirektøren dersom de overstiger et politidistrikts håndteringsevne. PSTs avdelinger for kontraetterretning og kontraterror er nok de som hadde måttet, og forhåpentligvis ville, sett dette i sammenheng.
I og med at dette er et tenkt scenario, blir det naturlig nok en lang rekke med antagelser som hverken kan bevises eller motbevises. Men risikoen er at dersom de individuelle hendelsene er små nok – hybride nålestikk mot nasjonens fysiske og digitale infrastruktur for å påvirke befolkningens faktiske eller opplevde trygghet – så oppstår det et handlingsrom som trusselaktører kan utnytte uten at helheten fanges opp av norske myndigheter.
Hvor står vi egentlig i dag?
Hvis vi tar ett skritt tilbake for å se på den nasjonale kriseriggen vi nå har beskrevet så er det egentlig en tredimensjonal modell, hvor dimensjonene er:
Den regionale modellen fokusert på det fysiske domenet i form av innbyggernes trygghet i en gitt geografi (DSB, FBR, KBR)
Den sektorvise modellen fokusert på beredskapsråd for (etter hvert) hver enkelt sivil sektor med tilhørende nøkkelvirksomheter
Cybermodellen fokusert på cyberdomenet på tvers av alle sivile sektorer.
Felles for de tre dimensjonene er at de er overbygget med Kriseråd og RSU. Men det er mange lag ned fra RSU til de enkelte virksomhetene som faktisk er involvert i en hendelse, og vice versa. Antall ledd virker forsinkende på deling av informasjon. Situasjonsforståelsen påvirkes av manglende sektor-, geografi- eller domeneforståelse. De ulike virksomhetene i kriseriggen har ulikt behov for informasjon, og det er betydelige barrierer for deling av informasjon mellom virksomheter. Erfaringen fra Øvelse Digital 2025 viste at det var stor forsinkelse i delingen av informasjon og manglende helhetlig situasjonsbilde hos de øvende. De måtte derfor velge mellom å handle basert på et mangelfullt kunnskapsgrunnlag eller vente med å handle til informasjon var tilgjengelig. Dersom kriseriggen baseres på å dele informasjon fra en virksomhet i en del av kriseriggen til en annen virksomhet i en annen del av kriseriggen via Kriseledelsen og RSU, utgjør dette med andre ord en betydelig risiko.
Forsvaret og FOH har en rolle i sivil krisehåndtering hvor de koordinerer Forsvarets bistand når politi, redningstjeneste, helsevesen eller andre sivile etater trenger militær støtte (søk og redning, bistand ved naturkatastrofer, pandemier og andre kriser).
Men FOHs primæroppgave er å planlegge og utføre norske militære operasjoner ute og hjemme. I en situasjon hvor krig truer har FOH primært et militært oppdrag, og er derfor ikke en muskel det sivile alltid vil ha tilgjengelig eller kan bygge videre på.
Politiet er i dag ikke godt nok satt opp for å håndtere hybrid virkemiddelbruk. De er heller ikke organisert for å koordinere hendelser på tvers av ulike sektorer og domener. Politidirektøren kan sette krisestab, og har også liaisonering med FOH, men har ikke noe situasjonsrom, eller koblinger mot beredskapsråd og ikke en veldig tydelig rolle i pågående cyberhendelser.
DSB, FBR og KBR er per definisjon geografisk og tverrsektorielt orientert, men avgrenset til det fysiske domenet. DSB har ikke kommando over politi, helsevesen eller Forsvaret under kriser, men direktoratet har et viktig samordningsansvar innen sivil beredskap. De bidrar til at aktørene samarbeider effektivt og at myndighetene får et samlet situasjonsbilde.
Sektororganiseringen er heller ikke godt nok satt opp for å håndtere hybrid virkemiddelbruk fordi man per definisjon fokuserer på egen sektor. Det finnes riktignok noen sektorovergripende arenaer for informasjonsdeling, men det finnes ikke etablerte grensesnitt på tvers av beredskapsrådene som øves og trenes jevnlig. Det er derfor heller ingen grunn til å tro at disse på magisk vis finner hverandre når det er nødvendig.
Cyberorganiseringen er primært fokusert på ett domene. Heller ikke denne er godt egnet for å håndtere hybride virkemidler per i dag. FCKS er et koordineringsorgan som delvis kompenserer for dette ved å koble politi, sikkerhetsmyndighet og EOS-tjenestene (E-tjenesten, PST og NSM) sammen for å koordinere håndtering av de mest alvorlige cybertruslene og -hendelsene. Grepet med å oppgradere NCSC til NSMs situasjons- og operasjonssenter er også et steg i riktig retning, men det er per i dag uklart hva ambisjonene for dette faktisk er.
Hva trenger vi?
Bunnen av kriseriggen består av de samme virksomhetene både i det fysiske domenet og i cyberdomenet, mens toppen består av RSU og Kriseråd uavhengig av domene, geografi eller sektor. Det er midten – bestående av tverrsektorielle, sektorvise eller geografisk organiserte myndigheter – hvor det er store variasjoner, og hvor sammenhengene og grensedragningene både er komplekse og utydelige.
For virksomhetene selv er det ofte sånn at en hendelse som fører til en krise må løses av et «par ingeniører» som får ting i gang igjen, mens ringvirkningene av krisen ofte krever innsats fra hele organisasjonen, noen nøkkelleverandører og kanskje noen kritiske kunder. Det er gode grunner til at nærhets-, likhets- og ansvarsprinsippene er viktige. Samtidig kan kriser være veldig forskjellige, og det kan være behov for å samarbeide på tvers av ulike geografier, domener eller sektorer fra gang til gang. Så hvem skal man prioritere å etablere permanente relasjoner til, gitt at det er «kostbart» å bygge og vedlikeholde disse relasjonene? Det er derfor samvirkeprinsippet er så vanskelig. Virksomhetene kan med andre ord ikke overlate ansvaret til myndighetene for å håndtere en intern krise, og myndighetene kan ikke fjernstyre hendelseshåndteringen internt i virksomhetene.
Vi trenger en kriserigg som er satt opp for å observere, analysere, sette i sammenheng og håndtere hybride trusler i fred, krise og krig. Da kan ikke beskyttelse av sivilbefolkningen, håndtering av sektorvise kriser og håndtering av cyberhendelser være separate anliggender. Samtidig vet vi at ingen etat i sivil sektor er tilgodesett med et mandat eller et økonomisk grunnlag for å bygge nye kapabiliteter og kapasiteter for å faktisk kunne ta et helhetlig eller koordinerende ansvar.
Når vi forventer at hybrid virkemiddelbruk øker kraftig i omfang og bevisst vil holdes under nivået for NATOs artikkel 5, kan mangelfull situasjonsforståelse og fragmentert håndtering føre til at hybrid virkemiddelbruk ikke blir sett, forstått og håndtert som den helheten den faktisk er. Da har i grunnen våre fiender fått det som de vil.
Kildeliste
Meld. St. 9 (2024–2025) Totalberedskapsmeldingen.
NSM. Nasjonalt rammeverk for håndtering av digitale angrep og cyberhendelser.
Hybrid CoE. Hybrid threats as a phenomenon.
Beredskapsloven § 3