
Slik angriper de
Hvordan har angrepsbildet endret seg i 2026, og hva bør det bety for sikkerhetsarbeidet i norske virksomheter?
Sikkerhetslandskapet er, som alltid, i rask endring. Skillet mellom ulike trusselaktører er blitt mindre tydelig, verktøy og metoder flyter mellom ulike kriminelle miljøer, og kunstig intelligens påvirker både hvordan angrep gjennomføres og hvordan de oppdages og stanses.
Samtidig produseres det mer informasjon om digital sikkerhet enn de fleste virksomheter kan følge med på. Nye rapporter, varsler og analyser kommer kontinuerlig, og mye av innholdet på nett bygger videre på allerede publiserte observasjoner – ofte generert (eller regenerert) av KI. Det gjør det vanskeligere å skille nye og viktige utviklingstrekk fra det som i praksis er støy.
Særlig for små og mellomstore virksomheter er dette krevende. De færreste har egne sikkerhetsmiljøer, og personer med sikkerhetsansvar skal samtidig sikre drift, følge opp leverandører, effektivisere IT-miljøet og ta i bruk ny teknologi. Å reagere på hver ny angrepskampanje blir til slutt verken mulig eller særlig hensiktsmessig.
Hva har faktisk endret seg?
Et flyktig blikk på sikkerhetsnyhetene kan gi inntrykk av at angrepssituasjonen eskalerer. I løpet av det siste året er flere tusen norske virksomheter blitt rammet av angrep basert på samme teknikker, hovedsakelig Adversary-in-the-Middle (AITM) og device code phishing (se undersak). Flere hundre norske nettsider er i samme periode blitt kompromittert og deretter brukt til å utføre angrep mot norske brukere. De siste månedene har dessuten flere offentlige tjenester og store virksomheter vært ute av spill etter langvarige og massive tjenestenektangrep (les mer om hvordan Norsk Tipping ble rammet i undersaken «Bombardert av fiendtlig trafikk»). Samtidig meldes det om hvordan KI spiller en stadig større rolle i angrep.
I alt dette er likevel mye stabilt. Angripere utnytter fortsatt svake passord, mangelfull tilgangskontroll, utdatert programvare, feilkonfigurasjoner, eksponerte tjenester og mennesker som lar seg lure.
Det som endrer seg tydeligst, er altså ikke nødvendigvis hvilke veier de kriminelle finner inn i systemene til norske virksomheter, men hvilket tempo og hvilken skala dette skjer i – og ikke minst hvor mye mer tilgjengelig avanserte angrepsevner er blitt for flere aktører.
KI kan i dag brukes til å analysere kode, lete etter svakheter, utvikle angrepskode, bearbeide store informasjonsmengder og tilpasse angrep til svært mange mottakere. På forsvarssiden blir KI stadig viktigere for deteksjon, triage, analyse og respons – samt i søk etter svakheter i egen kildekode. Angrep endrer også karakter raskere enn før, der det vi skal oppdage rett og slett utvikler seg raskere enn vi rekker å lage nye deteksjoner for.
Automatisering gjør samtidig at kjente angrepsmetoder kan kjøres raskere og mot langt flere mål enn det som tidligere var mulig med manuell innsats.
Med KI og tilgjengelige verktøy reduseres kompetanse- og kapasitetsgapet på stadig flere områder
En mindre tydelig trusselpyramide
De ulike typene trusselaktører har tradisjonelt vært satt opp og rangert i en pyramide. Nederst finner vi opportunistiske kriminelle med begrensede ressurser. Høyere opp ligger organiserte kriminelle miljøer, mens de statlige aktørene helt på toppen gjerne har hatt tilgang til større team, mer kompetanse og mer avansert teknologi. Denne inndelingen er fortsatt nyttig, men nivåforskjellene i pyramiden er mindre entydige enn før.
Med KI og lett tilgjengelige verktøy reduseres kompetanse- og kapasitetsgapet på stadig flere områder. En liten aktør kan automatisere analyse, kartlegging og store deler av den tekniske gjennomføringen. Dette gir ikke nødvendigvis en enkelt kriminell aktør de samme evnene eller ressursene som et statlig sikkerhetsmiljø, men det kan forsterke hva mindre sofistikerte og kompetente grupper er i stand til å gjennomføre.
Utveksling av verktøy og teknikker skjer også i større grad mellom miljøene. Metoder som først er utbredt i kriminelle kampanjer, kan senere tas i bruk av statlige aktører. Andre ganger lekker verktøy eller kunnskap fra mer avanserte miljøer og blir tatt i bruk bredere. Dette har også skjedd tidligere, men økt tilgang til kompetanse, kode og ferdige angrepsverktøy gjør at metodene sprer seg raskere og til flere. Også her har KI vært en viktig driver for utviklingen.
På den andre siden har de mest avanserte aktørene sterke insentiver til å unngå metoder som lett oppdages. Flere statlige aktører har rettet seg mot eksternt eksponert nettverksutstyr, eldre rutere og annen infrastruktur som ikke alltid overvåkes eller vedlikeholdes godt. Slikt utstyr har også en tendens til å bli stående i drift etter at leverandøren har sluttet å støtte det. Når de først har fått tilgang, kan angripere bruke legitime verktøy og kommandoer som allerede finnes i systemet (såkalt «living off the land») for å redusere risikoen for å bli oppdaget. På nettverksutstyr har også trusselaktører klart å etablere seg på det underliggende operativsystemet, der virksomheten selv verken har tilgang eller innsyn – og dermed heller ikke mulighet til å overvåke eller drive trusseljakt.
Forskjellen mellom aktørene handler dermed ikke bare om hvilke verktøy de har tilgang til, men er også knyttet til mål, tidshorisont, utholdenhet og hvor mye risiko de er villige til å ta.
Forsyningskjedeangrep i programvareutvikling
Moderne programvare bygges i stor grad ved hjelp av eksterne og offentlig tilgjengelige pakkebiblioteker, samlinger med ferdigskrevet kode som utviklere gjenbruker i egne programmer. Disse er gjerne laget og vedlikeholdt av personer og miljøer virksomheten selv ikke har noe forhold til eller kontroll over, og utgjør dermed en angrepsflate.
Her kan angrep inntreffe ved at en utvikler uforvarende henter en komponent med skadelig kode inn i egne systemer. Utviklermaskiner og utviklingsmiljøer inneholder i tillegg ofte nøkler, passord og andre hemmeligheter som kan gi videre tilgang til virksomheten, for eksempel gjennom SaaS-tjenester.
Selv om dette ikke er et nytt fenomen, kan et kompromittert bibliotek nå spres raskere – også «av seg selv», fordi programvare i dag bygges på lange kjeder av gjenbrukt kode som hentes inn og oppdateres automatisk.
Ikke minst gjør KI-assistert koding og vibbekoding dette til en problemstilling som angår langt flere virksomheter, siden ansatte som ikke kan kode nå kan lage og publisere programvare bare ved å beskrive hva de ønsker i klartekst. Dette gjør at virksomheter som tidligere ikke drev med utvikling i det hele tatt, nå henter inn eksterne komponenter og setter løsninger ut mot nett – ofte uten at noen med sikkerhetsforståelse har vært involvert, og uten kompetanse og verktøy for validering av sikkerheten i løsningene som utvikles.
Kunstig intelligens i angrep
Kunstig intelligens brukes aktivt i angrep. Dette gjør at flere typer angrep kan gjennomføres parallelt, av flere aktører og i et høyere tempo og en større skala enn tidligere. Grensene mellom hva mennesker og maskiner gjør i et angrep forskyver seg også for hver dag som går.
Generativ KI brukes allerede i utstrakt grad av kriminelle til å skrive, oversette og tilpasse innhold. Det gjelder både individualisert svindel mot enkeltpersoner og sosial manipulering rettet mot virksomheter. Automatisert innhenting og sammenkobling av informasjon gjør det mulig å tilpasse språk, tone, sjargong, tematikk og kontekst til bestemte personer, fagmiljøer eller virksomheter, slik at henvendelser i større grad fremstår som troverdige og kjente. Med overbevisende tekst, bilder, lyd og video øker sjansen for at mottakeren lar seg lure. Det kan være investerings- og kjærlighetssvindel mot privatpersoner, eller forsøk på å utgi seg for å være en kollega, leder eller samarbeidspartner for å gjennomføre direktørsvindel eller skaffe tilgang til interne systemer i en virksomhet. Det som tidligere krevde språkkunnskap, lokalkunnskap og manuelt arbeid, kan nå gjøres i stor skala og samtidig fremstå som individuelt tilpasset.
KI brukes også til å lete etter sårbarheter i programvare, både av dem som vil tette dem og av dem som vil utnytte dem. Store språkmodeller har vist seg svært gode til å finne sårbarheter som menneskelig og tradisjonell verktøydrevet sikkerhetsanalyse ikke har klart å finne på tiår, sette disse sammen til utnyttbare sårbarhetskjeder, og utvikle angrepskode for å utnytte dem. De er også svært effektive til å analysere sikkerhetsoppdateringer for å avsløre sårbarhetene de er ment å tette. For de fleste virksomheter er den praktiske konsekvensen av dette at kritiske sikkerhetsoppdateringer bør installeres så raskt som overhodet mulig, før de kriminelle rekker å utnytte hullene som fortløpende tettes.
Samtidig har sikkerhetsmiljøer sett de første skarpe eksemplene på fullt ut KI-drevne angrep. I slike operasjoner kan KI-orkestrerte grupper av spesialiserte agenter håndtere store deler av angrepskjeden, fra å identifisere og kombinere sårbarheter og utvikle angrepskode, til rekognosering, inntrengning og bevegelse videre i målets systemer. Agentene kan autonomt prøve ut ulike angrepsteknikker, resonnere over resultatene og endre fremgangsmåtene når noe mislykkes. Angrepet blir dermed dynamisk og kan løpende tilpasses målet, miljøet og sikkerhetsbarrierene det møter.
En slik kombinasjon av fart og skala, med en atferd som ligner mer på en angriper ved tastaturet enn på et forhåndsskrevet skript, ble først beskrevet av Anthropic allerede i 2025. Etter selskapets vurdering sto KI her for mesteparten av den tekniske gjennomføringen, mens mennesker fortsatt valgte mål og tok de overordnede beslutningene. Andre miljøer har omtalt liknende tilfeller – senest i september 2026 ble det for eksempel avdekket hvordan autonome KI-agenter ble brukt i angrep mot hundrevis av nettbutikker, der bakmennene tok seg betalt 25 dollar per mål.
Slike angrep med høy grad av autonomi er ennå ikke normalen, men det at kriminelle nå beveger seg fra selv å utføre angrep til å instruere maskiner som gjør det for dem, har altså gått fra teori til praksis.
Et annet utviklingstrekk er angrepskampanjer som rammer mange virksomheter innenfor korte tidsrom, på måter som er langt vanskeligere å oppdage. Les mer om hvordan flere tusen norske virksomheter ble utsatt for såkalt device code phishing i undersaken «Innloggingen som ser helt riktig ut».
Likevel vil angripere alltid hoppe over gjeldet der det er lavest
Grunnsikring viktigere enn noensinne
Sosial manipulering av mennesker er fortsatt en aktivt brukt inngangsport i en maskinalder, der selv personer med høy sikkerhetskompetanse kan bli lurt. Sikkerhetsforskeren Troy Hunt, mannen bak «Have I Been Pwned», innrømmet at han mistet kontroll over sin Mailchimp-konto etter å ha skrevet inn innloggingsinformasjon og en engangskode på en phishing-side – et tydelig eksempel på hvorfor brukeren ikke bør være den siste sikkerhetsbarrieren.
Likevel vil angripere alltid hoppe over gjerdet der det er lavest. Står management-grensesnittet på en utdatert brannmur eksponert mot internett, er det ikke phishing som er den enkleste veien inn. Dessverre er nettopp slike eksponeringer fryktelig vanlige, og ofte lette å oppdage og utnytte.
I alt dette har opplæring fortsatt en viktig funksjon, men som sikkerhetstiltak kan det ikke stå alene. Ansatte i en virksomhet trenger også tekniske rammer som reduserer sannsynligheten for feil – og som begrenser konsekvensene når feil likevel skjer.
For feil vil skje, og de fleste virksomheter vil før eller siden bli utsatt for angrepsforsøk. Sikkerhetsarbeidet vil dermed først og fremst være avgjørende for om forsøket lykkes og ikke minst for hvor omfattende konsekvensene blir.
Når flere tusen norske virksomheter rammes i løpet av få uker, kan vi ikke forklare det med avanserte angrepsmetoder eller KI alene, men også med mangel på grunnleggende cybersikkerhet.
«Grunnleggende» er ikke her ensbetydende med enkelt eller billig. Tvert imot innebærer det gjerne en systematisk og tidkrevende gjennomgang av alle sikkerhetstiltakene som ligger i bunn i virksomheten. Dette kan blant annet innebære å vite hvilke systemer og tjenester man har, samt sørge for at tilganger er sikret og under kontroll, at ansatte ikke har flere rettigheter enn de trenger, at programvare holdes oppdatert og at man har oversikt over egne leverandører.
God grunnsikring kan begrense hvor langt en angriper kommer dersom en konto eller enhet først blir kompromittert. En kompromittert brukerkonto bør for eksempel ikke automatisk gi tilgang til store deler av virksomheten. Når tilganger, segmentering og logging er satt opp med utgangspunkt i at kontoer og enheter før eller siden kan bli overtatt, kan angrepsforsøk stanses tidlig, før de utvikler seg til en alvorlig hendelse.
Det kan i praksis være forskjellen mellom et avvik som håndteres på en ettermiddag, og en krise som lammer driften i uker og måneder. Større virksomheter med etablerte sikkerhetsmiljøer har oftere bygget slike sikkerhetsbarrierer inn i infrastrukturen, mens mindre virksomheter gjerne har færre lag mellom det første angrepssteget og en alvorlig hendelse.
Når angrep i tillegg automatiseres og utspiller seg dynamisk i maskinfart, må drift, deteksjon, hendelseshåndtering, verktøy og arkitektur tilpasses angripere som beveger seg raskere enn før.
Krevende, men nødvendig
Det finnes god hjelp å få for den som vil komme i gang. Nasjonal sikkerhetsmyndighets grunnprinsipper for IKT-sikkerhet er et godt utgangspunkt for å prioritere de viktigste tiltakene tilpasset virksomhetens egne systemer, risikoer og rammevilkår. NSMs Cybersjekk-tjeneste kan i tillegg brukes for å få en overordnet vurdering av egen status.
For små og mellomstore virksomheter kan dette virke som en krevende innsats – og det er det. Men å få oversikt over systemer, brukere og avhengigheter, forstå sikkerhetstilstanden og prioritere innsatsen mot svakhetene som kan få størst konsekvenser dersom de utnyttes, er kanskje noe av det viktigste sikkerhetsarbeidet man kan gjøre.
Det er denne «grunnstammen» som gjør at man kan holde hodet over vann og konsentrere seg om det virksomheten faktisk skal drive med, til tross for all støyen og de stadig nye angrepstrendene.
Mange virksomheter, både små og store, trenger i tillegg løpende deteksjon og respons, der automatisering og KI får en stadig større rolle. Men avansert deteksjon veier ikke opp for systemer som står unødvendig eksponert, tilganger som er for vide eller programvare som ikke oppdateres. Tempoet i utviklingen er i seg selv en grunn til å handle nå, ettersom endringene i trusselbildet skjer raskere enn mange virksomheter rekker å tilpasse sikkerhetsarbeidet.
Det mest avanserte forsvaret er bare så sterkt som fundamentet det hviler på. Derfor må de grunnleggende svakhetene håndteres først.
Device Code Phishing: Innloggingen som ser helt riktig ut
Bidrag fra Telenor Cyberdefence.
Et bredt nasjonalt cybersikkerhetsmiljø advarte i vår om stor digital angrepsaktivitet rettet mot norske virksomheter. Blant de mest effektive angrepsmetodene var såkalt device code phishing, en fremgangsmåte som utnytter legitime funksjoner i Microsofts innloggingssystemer. Resultatet er phishingangrep som er betydelig vanskeligere å oppdage enn tradisjonelle forsøk på kontoovertakelse.
I mange år har brukere blitt lært opp til å avsløre phishingangrep ved å være oppmerksomme på falske innloggingssider, skrivefeil i nettadresser, mistenkelige lenker og så videre. Device code phishing utfordrer denne logikken fordi store deler av angrepet faktisk skjer på vanlig Microsoft-infrastruktur.
Angrepsformen misbruker Microsofts såkalte Device Code Flow, en autentiseringsmekanisme som opprinnelig er utviklet for enheter med begrensede innloggingsmuligheter. Dette kan være møteromssystemer, skrivere, videokonferanseutstyr eller andre enheter som ikke egner seg for tradisjonell innlogging med brukernavn og passord.
I stedet for å stjele passord, lurer angriperen offeret til å autorisere tilgang for en enhet som angriperen selv kontrollerer, og kan på denne måten ta seg inn på innsiden av systemet. Når offeret fullfører innloggingen, mottar angriperen en gyldig sesjonsnøkkel og kan opptre som den kompromitterte brukeren.
Fra offerets perspektiv ser alt helt normalt ut. Nettadressen tilhører Microsoft. Innloggingsvinduet er ekte. Innloggingen fungerte som forventet. Nettopp derfor er slike angrep så vanskelige å avsløre.
Slik foregår angrepet
Angrepet starter ofte med det som ser ut som en ordinær forretningshenvendelse. En ansatt mottar for eksempel en e-post fra en ekstern avsender som ønsker samarbeid eller ber om innspill til et dokument.
Dersom mottakeren svarer, følger angriperen gjerne opp med en lenke til et delt dokument. Dokumentet kan ligge på en legitim plattform som SharePoint eller Google.
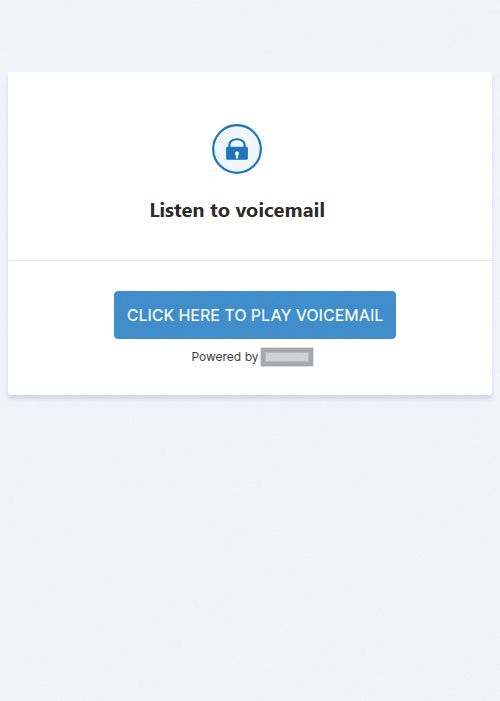
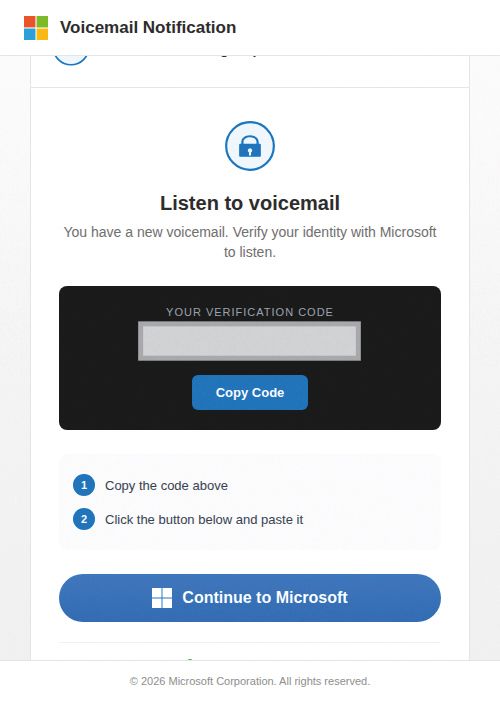
Når offeret åpner dokumentet, blir vedkommende ledet videre til en side som angriperen kontrollerer. I bakgrunnen, i samme øyeblikk, starter angriperen en innlogging mot Microsoft og får utlevert en engangskode. Denne koden vises frem på phishingsiden, og offeret blir bedt om å kopiere den.
På siden ligger også en lenke til Microsofts ekte innloggingsside. Der limer offeret inn koden, i den tro at det fullfører en vanlig pålogging. I realiteten godkjennes angriperens innloggingsforsøk, og slik får altså angriperen tilgang til offerets Microsoft-konto med tilhørende rettigheter.
Tilgang uten passordtyveri
Tradisjonelle phishingangrep handler om å lure til seg brukernavn, passord eller engangskoder. Device code phishing er annerledes, der det er selve innloggingen som misbrukes.
Dette gjør at metoden også kan fungere mot kontoer som er beskyttet med tofaktorautentisering eller passnøkler. Når brukeren gjennomfører autentiseringen selv, gir vedkommende samtidig angriperen tilgang til innholdet og rettighetene knyttet til kontoen.
For virksomheter som benytter Microsoft 365 kan dette innebære tilgang til e-post, SharePoint, Teams, møter, dokumenter og annen virksomhetsinformasjon.
Når kontoen først er kompromittert, ser vi ofte at angriperen forsøker å etablere mer varige måter å opprettholde tilgang på. Registrering av nye enheter knyttet til brukerkontoen, opprettelse av regler for videresending eller skjuling av e-post, samt innlogginger fra nye lokasjoner og nettverk, kan alle være tegn på at kontoen er kompromittert.
Angrep blir stadig mer avanserte
Teknikken som benyttes ved device code phishing er ikke ny. Device Code Flow har eksistert i flere år, og det samme gjelder muligheten for å misbruke den. Det som har endret seg, er hvor profesjonelt utført disse angrepene er og i hvor stor skala disse gjennomføres.
I løpet av det siste året har vi observert kampanjer som kombinerer device code phishing med flere andre teknikker, for å redusere risikoen for at angrepene blir oppdaget.
For eksempel har vi sett device code phishing kombinert med bruk av såkalte residential proxies. Dette er et nettverk av kompromitterte PC-er og rutere som gjør det mulig for angriperen å få trafikken sin til å fremstå som om den kommer fra samme land som offeret. Dermed blir unormale innlogginger vanskeligere å oppdage både for automatiske sikkerhetssystemer og for sikkerhetspersonell som analyserer logger.
Samtidig ser vi stadig mer bruk av kunstig intelligens i de innledende fasene av angrepene. Generative KI-verktøy gjør det enklere å produsere troverdige e-poster, tilpasse budskap til mottakeren og gjennomføre sosial manipulering på en måte som tidligere krevde betydelig mer manuelt arbeid.
Resultatet er mer profesjonelle og mer målrettede phishingforsøk enn tidligere.
Hvordan kan virksomheter beskytte seg?
Device code phishing representerer en viktig utvikling i dagens trusselbilde: Det er ikke lenger tilstrekkelig å lete etter falske nettsider eller å advare ansatte mot mistenkelige lenker.
Når angrepet gjennomføres ved hjelp av tjenester vi er avhengige av og bruker hver eneste dag, må virksomhetene i større grad benytte teknologi for å avdekke og stoppe angrep.
Det mest effektive tiltaket er å begrense eller blokkere Device Code Flow der funksjonaliteten ikke er nødvendig. Dette kan gjøres gjennom Conditional Access-regler i Microsoft-miljøet, samtidig som man etablerer unntak for brukere eller enheter som faktisk har behov for løsningen.
I tillegg bør virksomheter overvåke aktivitet som registrering av nye enheter, uvanlige innlogginger og endringer i e-postregler. Slike hendelser kan være tidlige indikatorer på at en konto er kompromittert.
Device code phishing viser hvordan moderne phishing stadig oftere flytter seg bort fra falske nettsider og tekniske svakheter, og over til misbruk av legitime tjenester og menneskelig tillit. Vi forventer at denne typen angrep vil fortsette å utgjøre en vesentlig trussel mot norske virksomheter.
Bombardert av fiendtlig trafikk
Bidrag fra Norsk Tipping
Det skjer når man minst venter det. Trafikken eksploderer, og systemet, som er rigget for å tåle stor trafikk, mottar likevel mye mer trafikk enn det kan ta unna. Få eller ingen kunder får utført det de kom for, spillene er utilgjengelige og telefonlinjene hos kundeservice gløder.
Hittil i år har Telenor registrert 322 tjenestenektangrep (DDoS) mot norske virksomheter, som dermed ble satt ut av spill i større eller mindre omfang. Felles for alle angrepene er at de i snitt varer lenger (se egen faktaboks).
En av disse virksomhetene var Norsk Tipping, som ble mål for ukjente aktører. En lang rekke massive DDoS-angrep mellom mai og august satte forsvarsverkene og organisasjonen på prøve.
Et tjenestenektangrep gjør en nettjeneste utilgjengelig ved å oversvømme den med trafikk, gjerne mange gigabit per sekund, slik at den ikke lenger klarer å svare vanlige brukere. Målet er ikke å stjele data, men å ta tjenesten ned.
DDoS står for Distributed Denial of Service. «Distributed» viser til at trafikken kommer fra tusenvis av infiserte maskiner samtidig, gjerne styrt som et samlet «botnett». Det gjør angrepene kraftigere og vanskeligere å blokkere.
Går utover kundene
Norsk Tippings over to millioner kunder forventer at tjenestene er åpne. Ofte skjer innsatser på fotballkamper og andre idrettsbegivenheter på kort varsel, og kjøpet må skje NÅ. Blokkering av trafikk kan derfor være en effektiv metode for å ramme selskapet og kundene.
– Vi har gode sikkerhetssystemer, men sommerens DDoS-angrep har vært en utfordring. Vi kan hindre dem, men ikke stoppe dem fullstendig. Nøkkelen er å kunne sette inn nødvendige tiltak så raskt som mulig for å gjøre problemene kortvarige og minst mulig ødeleggende for kundene, sier Per Ove Skomakerstuen, konstituert teknologidirektør.
Politianmeldes
På det meste pågikk et av angrepene i nesten 12 timer.
– Vi fikk opp forsvarsverket ganske raskt, og perioden der kundene ikke kunne nå tjenestene var heldigvis kort, sier Skomakerstuen.
Andre ganger ble angrepet avsluttet etter mindre enn ti minutter, omtrent samtidig med at mediene rapporterte om problemene. Uansett varighet og skade: Alle angrep politianmeldes.
– Vi samarbeider godt med politi og myndigheter i arbeidet med å identifisere hvem som står bak dette. Ingen har signalisert at de står bak angrepene, og vi har heller ikke mottatt krav eller trusler, sier Skomakerstuen.
Dessverre har tilgangen til å gjennomføre slike angrep blitt enkel. Tjenestenektangrep er noe man kan bestille utført til en svært overkommelig pris.
– Noen tjener penger på å tilby denne typen tjenester, konstaterer Odd Andreas Tangen, fagsjef for IT-sikkerhet i Norsk Tipping.
Telenor verifiserte 674 tjenestenektangrep (DDoS) mot norske virksomheter i 2025, og har (per september) registrert 322 angrep i 2026.
Det kraftigste enkeltangrepet i 2025 nådde hele 845 Gbps. Den gjennomsnittlige angrepsstørrelsen holder seg stabil på rundt 12 Gbps.
Angrepene er blitt merkbart mer langvarige, der den gjennomsnittlige varigheten har økt fra 38 minutter i 2025 til to timer så langt i 2026.
De kraftigste enkeltdagene, -ukene og -månedene i 2026 ligger allerede over fjorårets toppnivåer.
DNS er fortsatt den vanligste angrepsvektoren, men andelen har falt fra 73 til 45 prosent fra 2025 til 2026, et tegn på at angrepene i økende grad kombinerer flere teknikker.
Ny virkelighet
Norsk Tipping har lang erfaring med å forsvare seg mot tjenestenektangrep.
Selskapet har opplevd DDoS-angrep jevnlig siden 2012, og har gjennom hele perioden videreutviklet beskyttelsen, i samarbeid med blant annet Telenor. Likevel – det vi har sett i sommer framstår som noe nytt.
– Jeg tror vi kan slå fast at angripernes tilgang til KI-verktøy øker presisjonen i angrepene, for deres evne til raskt å tilpasse angrepsmetodene har økt betraktelig. Angriperne analyserer og tilpasser seg forsvarsverkene idet de settes inn, og de endrer metodene løpende og underveis. Det er også blitt adskillig vanskeligere enn før å skille den lovlige trafikken fra den fiendtlige. Alt dette gjør at angrepene oppleves mer aggressive og potente enn tidligere, sier Odd Andreas Tangen.
Hva har vi lært?
De mange angrepene i 2026 har skjerpet beredskapen. Odd Andreas Tangen oppsummerer den viktigste lærdommen:
– Det er ingen revolusjonerende oppdagelser, men du må ha et aktivt forhold til problemstillingen, slik at du husker å trene på hvordan du agerer når noe skjer. Vi har for eksempel kortet ned og forenklet beslutningsprosessen fra alarmen går til nødvendige ressurser settes på. Så må du ha et tett samarbeid med dem som kan hjelpe deg med beskyttelse. Sørg for å ha profesjonelle partnere som ligger i front av arbeidet med forsvar. Her nytter det ikke å hvile. Dessverre forventer vi mer, ikke mindre, av slike hendelser framover, sier Tangen.